







生成AIの業務利用がすっかり当たり前になった今、多くの企業で新たな課題として浮上しているのが「シャドーAI」です。シャドーAIとは、企業が許可していないAIツールやサービスを従業員が独自に業務で使用している状態を指します。情報システム部門の目が届かない場所でAIが使われているため、機密情報の漏えいや誤った判断に基づく業務ミスなど、見えないリスクが静かに広がっているのです。
株式会社ISOプロが2026年7月22日から23日にかけて実施した調査では、企業の経営者・役員・情報システム部門従事者1,023人を対象に、シャドーAIの実態が明らかになりました。その結果は、多くの企業が薄々感じていた不安を数字で裏付けるものとなっています。
国内調査が示す「把握できても防げない」という矛盾
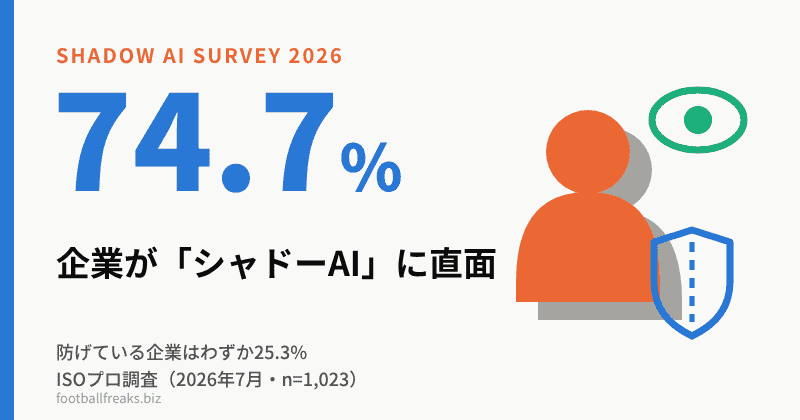
ISOプロの調査によると、自社のシャドーAIの状況について「把握・管理できている」と回答した企業はわずか25.3%でした。一方で「一部の発生を認識している」が44.5%、「把握が不十分」が20.6%、「実態が分からない」が9.6%という結果になり、これらを合計すると実に74.7%の企業が、何らかの形でシャドーAIの発生に直面していることになります。
さらに注目したいのは、従業員が無断でAIを利用する理由です。最も多かったのは「業務効率を上げたい」で40.1%、次いで「最新のAIをすぐに使いたい」が32.1%、「社内ルール・ガイドラインが不十分」が28.9%と続きました。つまり、従業員の多くは悪意を持ってルールを破っているわけではなく、むしろ仕事を早く終わらせたいという切実な動機から、許可されていないツールに手を伸ばしているのです。この点は、シャドーAI対策を考えるうえで非常に重要な出発点だと言えます。
ガイドラインの整備状況についても、「十分に対応できている」と答えた企業は23.9%にとどまり、「対応が不十分」が41.9%、「最低限のルールしかない」が18.8%という結果でした。現場では既にAI活用が先行し、ルール整備がそれを後追いしている構図が浮かび上がります。
海外データが突きつける”見えないAI”の代償
シャドーAIの問題は日本だけのものではありません。米IBMが2025年に実施した調査では、分析対象となった600件のセキュリティ侵害のうち約5件に1件(20%)にシャドーAIが関与しており、シャドーAIが絡んだ侵害は、関与しない場合と比べて被害コストが平均67万ドル(日本円で約1億円)も高くなることが分かっています。また、顧客の個人情報が漏えいした割合も、シャドーAIが関与した侵害では65%と、全体平均の53%を大きく上回りました。
従業員側の利用実態を見ても、米PagerDutyが2026年に行った調査では、年間売上5億ドル以上の企業に勤めるオフィスワーカーの66%が、会社がAI利用を禁止しているにもかかわらず無許可のAIツールを使用していたと回答しています。売上10億ドル規模の大企業に限ると、この割合は72%にまで上昇します。「禁止すれば使われなくなる」という発想が、現実にはほとんど機能していないことがうかがえます。
ガバナンス体制の遅れも深刻です。ISACAが2026年に実施した調査では、「包括的なAIポリシーを持つ」と答えた企業は38%にとどまり、「AIポリシーが全く存在しない」企業が25%、AIを緊急停止させる手順を文書化し訓練まで行っている企業はわずか12%に過ぎませんでした。AI活用が広がるスピードと、それを管理する体制を整える速度との間に、大きなギャップが生じている状況です。
独自考察――「把握と防止のギャップ」はなぜ埋まらないのか
「禁止」という発想そのものが時代にそぐわない
今回のデータが示す最も重要な事実は、従業員の無断利用の最大の理由が「業務効率を上げたい」(40.1%)だったという点です。これは、従業員が会社のルールを軽視しているのではなく、むしろ会社が求める成果を出そうと必死になっている結果だと解釈できます。従来のガバナンスは「使わせない」ことを前提に設計されてきましたが、業務効率化への欲求という強い動機がある限り、禁止だけのアプローチはいたちごっこになりがちです。むしろ「安全に、かつ便利に使える環境をどう用意するか」へと発想を転換する必要があるのではないでしょうか。
把握率25%の裏にある「測定の限界」という技術的な壁
シャドーAIを「把握・管理できている」企業がわずか25.3%にとどまる背景には、単なる意識の低さだけでなく、技術的な限界も存在します。従業員が個人のメールアドレスで生成AIサービスに登録し、私用端末やブラウザの拡張機能から利用した場合、社内のログ管理システムにはその記録がほとんど残りません。シングルサインオン(SSO)に統合されていないAIサービスは今も数多く存在し、こうした「見えない経路」をすべて塞ぐことは、現実的にはほぼ不可能に近いというのが実情です。把握率の低さは、努力不足ではなく構造的な限界を反映している可能性があります。
日本企業特有の”申請文化”が生む逆説
日本企業の多くは、新しいツールの導入に際して情報システム部門や法務部門への事前申請、関係部署間の調整といった、いわゆる「申請文化」が根付いています。安全性を確保するための慎重な仕組みではありますが、調査で「社内ルール・ガイドラインが不十分」(28.9%)が無断利用の理由として挙げられている点を踏まえると、承認プロセスの遅さそのものが、現場に「待っていられない」という心理を生み、結果的にシャドーAIを助長している可能性があります。安全性と速度を両立させる仕組みづくりが、日本企業にとって特に重要な論点になりそうです。
ISO42001取得ブームの光と影
調査では、シャドーAI対策として「ISO42001など国際規格の取得」を挙げた企業が33.1%に達しました。AIマネジメントシステムの国際規格を取得する動きは、対外的な信頼性の向上や社内体制の棚卸しという点で意味があります。しかし、情報セキュリティの分野でISO27001を取得した企業が必ずしも内部不正や情報漏えいを防げているわけではなかった過去の経緯を振り返ると、規格の取得が目的化してしまい、現場の実運用とのギャップが生じるリスクには注意が必要です。認証取得はゴールではなく、継続的な運用改善のきっかけとして位置づけるべきでしょう。
中小企業ほど深刻化する”可視化コストの壁”
今回の調査は企業規模を問わず幅広い回答者を対象にしていますが、シャドーAI対策には相応のコストがかかります。AI利用状況を可視化するセキュリティツールの導入や、専門人材の確保には予算と人員が必要であり、大企業に比べて経営資源が限られる中小企業ほど、その負担は重くなりがちです。メディアで報じられる事例は大企業が中心になりやすい一方、実際には監視体制が薄い中小企業の現場で、より多くのシャドーAIが野放しになっている可能性があります。企業規模に応じた、身の丈に合った対策の設計が求められます。
“使ってもいいAI”を資産に変える発想への転換
海外データが示すように、禁止だけで無断利用を止めることは困難です。むしろ有効なのは、会社が公式に認めたAIツールを、従業員が「シャドーAIよりも使いやすい」と感じられる形で提供することだと考えられます。利用申請の簡素化、よく使われる用途に合わせたテンプレートの整備、そして利用ログを前提とした安心感のある設計など、禁止ではなく「選ばれる公式AI」を育てる視点が、今後のガバナンスの鍵になるのではないでしょうか。
まとめ
ISOプロの調査が示した「企業の74.7%がシャドーAIに直面し、防げているのはわずか25.3%」という数字は、多くの企業が感じていた危機感を裏付けるものでした。海外でも、シャドーAIが関与した情報漏えいは被害コストを大きく押し上げ、禁止ルールがあっても7割前後の従業員が無断利用を続けているという実態が報告されています。
従業員が無断利用に走る最大の理由が「業務効率を上げたい」という前向きな動機である以上、企業に求められるのは一方的な禁止ではなく、安全に使える公式AIツールの整備とガイドラインの実効性を高める工夫だと言えそうです。把握と防止のギャップを埋める一歩は、現場の声に耳を傾けることから始まるのではないでしょうか。
コメント