





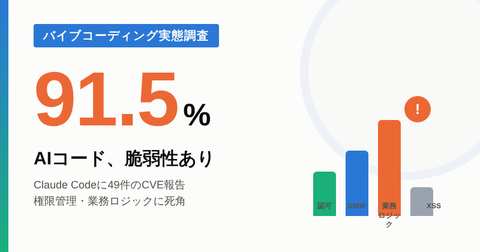
2026年に入り、AIにコードの大部分を書かせる「バイブコーディング」が、ソフトウェア開発の現場で一気に主流となりました。セキュリティ監査会社Kingbird Solutionsが2026年第1四半期に実施した社内監査では、調査対象となった200本以上のバイブコーディング製アプリのうち、実に91.5%がAIのハルシネーション(幻覚)に起因する欠陥を少なくとも1つ含んでいたことが明らかになっています。便利さと引き換えに、企業は今、自分たちが把握していないリスクを抱え込んでいるのかもしれません。本記事では、複数の調査データをもとに、バイブコーディングの実態と、そこに潜む構造的な問題を掘り下げてまいります。
世界で急速に広がる「バイブコーディング」、脆弱性の実数も明らかに
Palo Alto Networksが2025年12月に発表した「State of Cloud Security Report 2025」によりますと、情報セキュリティ部門の担当者2800人以上を対象にした調査で、実に99%の組織が何らかの形でバイブコーディングを利用していると回答しました。週次でコードをリリースしているチームは52%に達する一方で、脆弱性の修正を同じペースで行えていると答えたチームはわずか18%にとどまっており、開発スピードとセキュリティ対応の間に大きな乖離が生じている実態が浮かび上がります。
この乖離は、コードの品質そのものにも表れています。大手アプリケーションセキュリティ企業Veracodeが400万件規模のコードスキャンを分析した調査では、80種類のコーディングタスクと150以上のLLM(大規模言語モデル)を対象に検証を行ったところ、セキュリティ上の合格率は平均で約55%にとどまりました。構文として正しく動作するコードは95%を超えるものの、セキュリティの観点では約45%に何らかの脆弱性が残るという結果です。言語別では、Javaの合格率が29%と最も低く、Python(62%)、JavaScript(57%)、C#(58%)と比べて際立って脆弱性が多いことも示されています。
さらに、コードレビュープラットフォームCodeRabbitがGitHub上のプルリクエスト470件を分析したところ、AIが共同作成したコードにおけるクロスサイトスクリプティング(XSS)の発生率は、人間が書いたコードの2.74倍に達していました。米ジョージア工科大学のセキュリティ研究チームが運用する脆弱性追跡プロジェクト「Vibe Security Radar」では、2026年1月に6件だったAI生成コード関連のCVE(共通脆弱性識別子)が、同年3月には35件に増加しており、このうちClaude Codeに関連するものが49件(重大なものは11件)、GitHub Copilotに関連するものが15件(重大なものは2件)報告されています。
5つのAIコーディングエージェント検証が暴いた共通の弱点、日本企業の導入状況は
脆弱性の種類別の傾向も見えてきました。セキュリティ監査企業Tenzaiが2025年12月に、Cursor、Claude Code、OpenAI Codex、Replit、Devinという5つの主要なAIコーディングエージェントを比較検証したベンチマークでは、SQLインジェクションやXSSといった古典的な脆弱性については、5つのエージェントともおおむね対策できていたことが確認されました。一方で、権限管理やビジネスロジックに関わる脆弱性は軒並み見過ごされていました。たとえば、OpenAI Codexが構築したショッピングサイトでは、異なる権限を持つユーザーが他人の注文情報すべてにアクセスできる状態になっており、Claude Codeが実装した注文削除APIは、認証なしでアクセスできる状態のまま公開されていました。また、「注文数量は正の数でなければならない」という制約を明示的に指示しなかった場合、5つのうち4つのエージェントがこの検証を行わず、負の数量を入力することで合計金額を負の値にできる不具合が生じました。セキュリティに関する指示を与えずにリンクプレビュー機能の実装を依頼した場合には、5つのエージェントすべてがSSRF(サーバーサイドリクエストフォージェリ)の脆弱性を生み出す結果となっています。
こうした権限・認可の不備は、公開デプロイされた5600本のアプリケーションを本番環境でスキャンした調査でも裏付けられています。高い影響度を持つ脆弱性が2000件超検出されたほか、露出した認証情報が400件、個人情報の露出が175件確認されました。セキュリティ企業ShipSafeがAI生成リポジトリをスキャンした調査でも、45%にハードコードされた秘密情報(APIキーやパスワードなど)が残っていたと報告されています。
日本国内の状況はどうでしょうか。IDC Japanが2026年2月に、国内企業のソフトウェア開発・運用担当者515名を対象に実施した調査によりますと、AIがほとんど、または主体的にコードを生成していると回答した企業は11.4%にとどまっています。一方で、3年後の見通しを尋ねたところ、この割合は35.1%まで増加すると予測されており、約23.7ポイントの伸びが見込まれています。裏を返せば、AIに生成を任せず、または補助的にしか使っていない企業は、現在の49.0%から3年後には23.8%へと半減する見通しです。日本企業の多くが、まさにこれから本格的なバイブコーディングの導入期を迎えようとしていることがうかがえます。
独自考察――なぜ「AI任せ」の脆弱性は無くならないのか
「正常系バイアス」という構造的な死角
AIコーディングエージェントが優先的に学習しているのは、要求された機能を正しく動かすことです。入力されたデータが正常であることを前提に組み立てられたロジックは、悪意を持った異常な入力を想定していません。Tenzaiの検証で浮かび上がった「注文数量を正の数に限定する」という制約の欠落は、まさにこの正常系バイアスの表れだと考えられます。人間のエンジニアであれば経験的に「攻撃者ならどう悪用するか」という視点を自然に持ちますが、AIにはその視点を明示的に与えなければ発生しない、という非対称性が存在しているのです。
開発スピードとセキュリティ対応の速度差が生む「負債の蓄積」
Palo Alto Networksの調査が示した「週次リリースの52%に対し、同じペースで脆弱性修正ができているのは18%」という数字は、単なる一時的な遅れではなく、構造的な負債が毎週積み上がっていくことを意味していると筆者は考えます。脆弱性の修正が追いつかない状態が続けば、本番環境には常に一定量の既知・未知の脆弱性が存在し続けることになります。従来のウォーターフォール型開発であれば、リリース前のセキュリティレビューで食い止められていたリスクが、週次リリースという高速なサイクルの中では、気づかれる前に本番環境へ到達してしまう可能性が高まります。
生成とレビューの同一化が招く「職務分離」の崩壊
従来のソフトウェア開発では、コードを書く人とレビューする人を分けることで、一人の思い込みや見落としを別の視点でチェックする仕組みが機能していました。しかし、同じAIエージェントにコード生成とレビューの両方を任せてしまうケースが増えています。生成時に見落とした前提は、レビュー時にも同じAIによって見落とされやすく、職務分離の効果が実質的に失われてしまいます。GitHub Copilotよりもエージェント関連のCVEが多く報告されている例があることの背景には、エージェントが担う作業範囲の広さそのものが関係している可能性も考えられます。
サプライチェーンという新たな攻撃対象
AIコーディングエージェントは、存在しない関数を呼び出す「コードハルシネーション」や、存在しないパッケージ名を生成する「パッケージハルシネーション」を起こすことが知られています。攻撃者がこうしたハルシネーションのパターンを事前に把握し、よく生成される架空のパッケージ名を先回りして公開しておけば、開発者はそれを本物のライブラリだと信じて取り込んでしまう危険性があります。AIの利用が直接のきっかけでなくても、サプライチェーン全体の警戒水準を上げておく必要性が増しています。
「ガードレールの自動化」こそが唯一の現実的な処方箋
Tenzaiの検証チームは、3つの教訓を提示しています。重要なセキュリティ対策はツールの判断に任せず、プロンプトなどで明示的に指示すること。認可やビジネスロジックのような文脈依存の判断はAIが苦手であることを前提に、十分な背景情報を与えること。そして、AIの性能向上を期待して待つのではなく、継続的なテストを徹底することです。これらの提言に共通しているのは、「AIが自然に安全なコードを書くようになる」という期待を前提にしていない点です。性能向上を待つ姿勢ではなく、今ある仕組みに構造的な歯止めを組み込むという発想への転換が求められています。
日本企業にとっての分岐点――「本番前」の今こそガードレール整備を
IDC Japanの調査が示すとおり、国内企業の多くはまだバイブコーディングの導入初期段階にあります。AI主体のコード生成が11.4%から35.1%へと3倍以上に拡大すると見込まれる3年間は、裏を返せば、ガードレールを整備するための貴重な準備期間でもあります。海外の先行企業がすでに権限管理やビジネスロジックの脆弱性に苦しんでいる実態を踏まえれば、日本企業が同じ轍を踏まずに済む可能性は十分にあります。重要なのは、導入率の数字だけを追うのではなく、脆弱性検知やテストの自動化といった足腰の部分を、導入拡大のスピードと同じペースで整えていくことだと筆者は考えます。
まとめ
バイブコーディングは、開発のスピードを大きく引き上げる一方で、権限管理やビジネスロジックといった「文脈依存の判断」を苦手とするという構造的な弱点を抱えています。Palo Alto Networksの99%という普及率、Kingbird Solutionsの91.5%という脆弱性発生率、そしてTenzaiが明らかにした5つのエージェント共通の弱点は、いずれも「AIに任せれば安全になる」という楽観を裏切る結果でした。日本企業の多くがこれから本格的な導入期を迎える今こそ、スピードと安全性を両立させるための仕組みづくりに着手する好機だと言えそうです。

コメント