





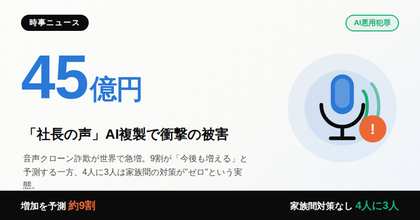
2026年9月3日、ある企業で経理担当者が「社長の声」を模したAI音声による指示を信じ込み、45億円もの送金を実行してしまう事件が報道されました。ボイスチェンジャーや簡易な合成音声とは一線を画す精度で本人の声を再現する技術が、すでに実害を生む段階に入っていることを示す出来事です。同じタイミングでセコムが公表した調査では、20歳から69歳の男女500人のうち約9割が「AIを悪用した犯罪は今後増加する」と回答しました。ところが同じ調査で、4人に3人は家族間で本人確認のためのルールすら決めていないという実態も明らかになっています。危機感は広く共有されているのに、なぜ具体的な防衛策は進まないのでしょうか。本記事では国内外の最新データをもとに被害の実態と技術的背景を整理したうえで、この「認識と行動のギャップ」がどこから生まれ、個人と企業がそれぞれ何をすべきかを独自に考察していきます。
45億円詐欺が示す被害の実態
ITmediaエンタープライズが2026年9月3日に報じた事例では、経理担当者宛てに「社長の声」とされる音声で送金指示が行われ、結果として45億円という極めて大きな金額が流出しました。従来のビジネスメール詐欺(BEC)は文面の不自然さや言葉づかいの違和感で見抜かれるケースが少なくありませんでしたが、音声というより信頼性の高いチャネルを乗っ取られたことで、担当者が疑いを差し挟む余地がほとんどなかったと考えられます。
この種の被害は日本だけの現象ではありません。Resemble AIの四半期レポートによれば、2025年第1四半期だけで音声クローンを用いた詐欺被害は世界全体で約290億円規模に達しています。McAfeeの分析では北米における被害件数が前年比で1700%以上増加し、Signicatの調査では欧州の一部地域で過去3年間に2000%を超える伸びを記録しました。地域別の被害発生率を見ても北米38%、アジア27%、欧州21%とほぼ全世界で同時多発的に拡大しており、日本の45億円事件は「特殊な事件」ではなく「世界的なトレンドが日本にも本格的に上陸した」象徴的な出来事と位置づけるのが実態に近いといえます。
なぜ今、これほど急速に広がっているのか
背景にあるのは音声合成技術の民主化です。専門的な研究機関でなくても、わずか3〜5秒程度の音声サンプルがあれば85%程度の精度で本人らしい声を再現できるとされ、SNSに投稿された動画や会議の録音、留守番電話のメッセージなど、日常のどこにでも存在する音声データが「学習教材」になり得る状況が生まれています。映像についても、実際の人物と見分けがつかないと感じる割合が68%に達するという調査結果があり、音声・映像の両面で人間の判断力だけに頼った本人確認が急速に信頼できなくなっていることがうかがえます。
シンガポールでは多国籍企業のCFOになりすました詐欺で約7,000万円の被害が発生し、香港ではZoom会議に複数のディープフェイク参加者を送り込む手口が確認されました。海外の大手企業でもCEOを装ったWhatsApp経由の詐欺被害が報告されており、経営層や決裁権限を持つ人物の声・顔を模倣して組織の意思決定プロセスそのものを狙う手口が世界的に確立されつつあります。日本企業にとっても、経理・財務部門の承認フローが「声」や「顔」といった生体的な手がかりに依存している限り、標的になるリスクは他人事ではありません。
独自考察――なぜ「9割の危機感」は「4人に3人の無策」に変わってしまうのか
ここまで見てきた数字を並べると、一つの奇妙な矛盾が浮かび上がります。ほぼ全員がリスクを認識しているにもかかわらず、大多数が具体的な備えをしていないという状態です。この章では、その溝がどのような構造から生まれているのか、そして個人・家庭・企業がそれぞれどのレベルで対応すべきかを、独自の視点から掘り下げていきます。
「自分ごと化」できないリスクの特性
AIによるなりすまし詐欺が厄介なのは、被害の主体が「加害者側の技術進化」であって、自分の行動を変えても完全には防げないという感覚を持たれやすい点です。交通事故や火災であれば「自分が注意すれば防げる」という実感を持ちやすいのに対し、ディープフェイク詐欺は「相手の技術が進化しているのだから、こちらの対策には限界がある」という一種の諦めに近い心理を生みやすいと考えられます。9割が危機感を持ちながら対策が進まない背景には、こうしたリスクの捉えにくさが影響しているのではないでしょうか。
家庭内の「合言葉」対策が抱える限界
セコムIS研究所が提言する家族間の合言葉は、確かに有効な一次防衛線です。しかし合言葉という仕組みそのものにも弱点はあります。家族間で決めた合言葉をメッセージアプリで共有した記録が残っていれば、それ自体が漏えいの起点になり得ますし、緊急事態を装われて冷静な判断ができない状況では、合言葉を確認する手順自体を省略してしまう可能性も否定できません。合言葉は「万能の鍵」ではなく、あくまで一呼吸置くための「間」を作る手段として位置づけ、実際に送金や個人情報の提供が絡む場面では、別の手段(本人への折り返し電話など)で必ず二重に確認する運用とセットで考える必要があります。
企業の決裁フローに潜む構造的な脆弱性
45億円という被害規模の大きさは、個人のリテラシー不足だけでは説明がつきません。むしろ「上長の声による指示」が承認プロセスの中で過度に強い効力を持ってしまっている、組織設計上の課題として捉えるべきです。金額が一定水準を超える送金については、音声や対面での指示のみで完結させず、システム上の多段階承認や複数人による書面確認を必須化するといった、「人の判断力」に依存しない仕組みへの転換が急務といえます。
SNS発信文化と「学習データの無自覚な提供」
顔や声をSNSで発信する文化そのものが、皮肉にもディープフェイクの精度向上に寄与してしまっている側面があります。3〜5秒の音声サンプルで一定の精度が出るという技術的事実を踏まえると、日常的に音声付き動画を公開している人ほど、リスクにさらされやすい構造にあります。SNSの公開範囲を限定するという対策は、単なるプライバシー保護の観点だけでなく、「自分の生体情報を悪用の材料として無自覚に提供しない」という、AI時代特有の防犯意識として捉え直す必要があるでしょう。
検出技術と保険・補償の整備という産業側の宿題
個人や企業の自衛努力には限界があり、技術的な検出手段や被害後の補償制度の整備も並行して進める必要があります。現状ではディープフェイク検出技術の精度が攻撃側の生成技術の進化に追いついていないとの指摘もあり、企業間では詐欺被害を補償する保険商品の設計や、金融機関における送金時のリアルタイム異常検知といった、被害を前提とした「事後の受け皿」づくりも同時に求められています。防御と補償の両輪が整って初めて、この分野のリスクは実務的にコントロール可能になるといえるでしょう。
今後求められる本人確認インフラの再設計
長期的には、声や顔といった従来型の生体情報だけに頼らない本人確認の仕組みへの移行が避けられません。生成AIによる模倣が困難な要素(ワンタイムの合言葉、複数チャネルでのクロスチェック、行動パターンに基づく認証など)を組み合わせた多層的な認証設計が、個人・家庭・企業のすべてのレベルで標準になっていく可能性が高いと考えられます。今回の45億円事件やセコムの調査結果は、その移行を先送りできる猶予がすでに限られていることを示すシグナルとして受け止めるべきです。
まとめ
AIによる音声・映像のなりすまし詐欺は、もはや海外の特殊な事例ではなく、45億円という被害額とともに日本でも現実の脅威として姿を現しました。セコムの調査が示す通り、多くの人がリスクを認識している一方で、具体的な備えは追いついていません。家庭では合言葉と複数チャネルでの確認を、企業では声や顔だけに依存しない承認フローの再設計を、それぞれ今のうちに進めておくことが、次の被害を防ぐ最も現実的な一歩になるはずです。
コメント