




生成AIの業務活用は、もはや一部の先進的な企業だけの取り組みではなくなりました。多くの企業が生成AIの導入を進める一方で、その裏側では従業員が会社の許可を得ないまま生成AIツールを使用する「シャドーAI」という問題が静かに広がっています。株式会社スリスタが2026年5月に実施した調査によると、自社に「AIガイドラインがある」と明確に回答した会社員はわずか11.5%にとどまりました。さらに興味深いことに、ガイドラインを整備している企業の方が、整備していない企業よりも事故やヒヤリハットの報告率が5.7倍も高いという、一見矛盾した結果が明らかになっています。本記事では、複数の最新調査データをもとにシャドーAIとAIガバナンスをめぐる実態を整理し、企業が今後取るべき対策について独自の考察を展開してまいります。
AIガイドライン整備率はわずか11.5%――「見える化」が進むほど事故が増える逆説
株式会社スリスタが全国の会社員400名を対象に2026年5月に実施した「企業の生成AI活用実態調査」では、自社のAIガイドラインの整備状況について次のような結果が示されました。「明文化され、周知もされている」と回答したのはわずか11.5%(46名)にとどまり、「ガイドラインはあるものの形骸化している」が6.8%(27名)、「現在策定中」が10.0%(40名)、「整備されていない」が48.2%(193名)、「わからない」が23.5%(94名)という内訳です。つまり、約半数の企業では生成AIに関する社内ルールがそもそも存在しないか、存在していても現場に浸透していない状況にあることが分かります。
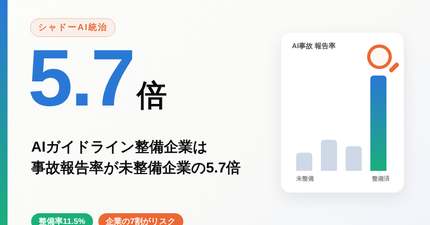
さらに注目すべきは、AI利用に伴う事故やヒヤリハットの報告率です。ガイドラインが明文化・周知されている企業では32.6%、形骸化している企業では37.0%、策定中の企業では30.0%が何らかの報告経験があると回答した一方、ガイドラインが整備されていない企業ではわずか5.7%にとどまりました。整備企業の報告率は未整備企業の実に5.7倍に達しており、一見すると「ガイドラインを作ると事故が増える」かのような逆説的な結果に見えます。ただし同調査では、ガイドライン整備企業のAI業務利用率が73.9%に達する一方、未整備企業では26.4%にとどまっていることも示されており、整備企業の方がそもそもAIの利用頻度が高く、問題を発見・報告する仕組みそのものが機能している可能性を示唆しています。
企業の7割が直面する「シャドーAI」のリスク――無断利用はなぜなくならないのか
ISOプロが企業の経営者・役員・情報システム部門従事者1,023人を対象に2026年7月22日から23日にかけて実施した調査では、約7割の企業が従業員による生成AIの無断利用やそれに伴うリスクを抱えていることが明らかになりました。利用状況を把握している企業のうち約4割が「一部シャドーAIが発生している」と回答しており、完全に把握・管理できていると答えた企業は少数にとどまっています。無断利用が発生する要因としては、「業務効率化を優先したいため」が40.1%で最多となり、「最新のAIをすぐに使いたいため」が32.1%、「社内ルールが不十分なため」が28.9%と続きました。これを受けて企業側が検討している対策としては、「既存ガイドラインの見直し・厳格化」が46.1%、「社内ルールの新規策定」が42.9%、「ISO42001の取得」が33.1%という結果になっています。
また、株式会社エルテスが2026年1月に会社員・公務員300名を対象に実施した調査では、生成AI利用者103名のうち約5人に1人にあたる20名が、企業から許可されていないツールを利用していることが判明しました。入力している情報としては業務メールの本文が最も多く、企画書や提案書などの社内文書も頻繁にアップロードされているほか、6.8%は氏名・住所・連絡先といった個人情報を含むデータをアップロードしたと回答しています。さらに興味深いのは、情報をアップロードすることに「抵抗がある」と答えた人が75.8%にのぼる一方で、その抵抗感を持つ人のうち64.1%が実際にはアップロードを行っているという矛盾した実態です。
独自考察――シャドーAIという”統治されざる現場”をどう読み解くか
「整備=安全」という思い込みが生む新たなリスク
多くの企業は、AIガイドラインを策定すればリスクが減ると考えがちです。しかし今回のデータが示すのは、ガイドラインの有無とリスクの発生件数は必ずしも一致しないという事実です。ガイドラインを作ること自体が目的化し、実態の伴わない「紙の上のルール」になってしまえば、むしろ現場の緊張感を下げ、安心して無断利用を続けてしまう土壌を作りかねません。重要なのは、ルールを作った後にどれだけ運用し、更新し続けられるかという点にあるといえるでしょう。
可視化パラドックスの正体――報告率の高さは「危険」の証ではない
整備企業の事故報告率が未整備企業の5.7倍に達するという結果は、一見すると整備企業の方が危険であるかのように映ります。しかし実際には、報告窓口や相談先が明確になっている企業ほど、小さな問題でも拾い上げられる構造になっていると考えられます。逆に未整備企業の5.7%という低い報告率は、問題が起きていないのではなく、問題が起きても誰にも報告されず、水面下に沈んでいるだけの可能性が高いと見るべきでしょう。「報告率の低さ」を安心材料として扱うことこそが、最も危険な誤読であると考えられます。
「抵抗はあるが使う」心理ギャップが突きつける現場の本音
エルテスの調査が示した、情報アップロードに抵抗を感じながらも6割以上が実際には行動してしまうという矛盾は、単なる個人のモラルの問題として片付けるべきではありません。むしろ、業務の納期やスピード感を優先せざるを得ない現場の構造的なプレッシャーが、個人の倫理観を上回ってしまっている状態と捉える方が実態に近いと考えられます。罰則やルールの強化だけでこの心理ギャップを埋めることは難しく、正規ツールの使い勝手や導入スピードを現場の期待値に近づける努力が並行して必要になるでしょう。
業務効率化への渇望とルール不備のダブルバインド
ISOプロの調査では、無断利用の要因の上位二つが「業務効率化を優先したい」「最新のAIをすぐに使いたい」という前向きな動機であったことも見逃せません。従業員は必ずしも悪意を持ってルールを破っているわけではなく、会社の正式な導入プロセスが現場のスピード感に追いついていないために、やむを得ず個人の判断でツールを選んでしまっている構図がうかがえます。情報システム部門の審査や契約手続きに数カ月を要する間に、現場では既に無許可のツールが定着してしまうというタイムラグが、シャドーAI拡大の根本的な原因の一つになっていると考えられます。
ISO42001取得という”お墨付き”だけでは不十分な理由
対策として33.1%の企業がISO42001(AIマネジメントシステムの国際規格)の取得を検討していると回答していますが、認証取得はあくまでマネジメント体制の枠組みを整える手段であり、それ自体が現場の行動を変えるわけではありません。認証のための文書整備が目的化し、実際の利用実態とかけ離れた“見せかけのガバナンス”に陥る企業も一定数出てくることが予想されます。認証取得後こそ、現場の利用実態を継続的にモニタリングし、ルールと実態のギャップを埋め続ける仕組みが問われることになるでしょう。
日本企業が今後取るべき「使われる前提」のガバナンス設計
これらのデータを総合すると、企業に求められているのは「使わせない」ための厳格なルールづくりではなく、「どうせ使われる」ことを前提にした現実的なガバナンス設計であると考えられます。具体的には、安全性を確保した正規の生成AIツールを迅速に導入し、現場のニーズに応えられる選択肢を用意すること、そして匿名性の高い相談・報告窓口を整備し、問題が起きた際に隠さず共有できる文化を醸成することが鍵になるでしょう。ガイドラインは一度作って終わりではなく、利用実態の変化に合わせて継続的に更新していく「生きたルール」として運用していく姿勢が求められます。
まとめ
今回ご紹介した複数の調査データから見えてくるのは、AIガイドラインの整備状況と実際のリスク管理の質が必ずしも比例しないという、企業にとって見過ごせない現実です。ガイドライン整備率がわずか11.5%にとどまる一方、整備企業の事故報告率が未整備企業の5.7倍に達するという結果は、「ルールを作ること」と「リスクを可視化し、対処できる体制を作ること」が別物であることを示しています。また、企業の7割が直面するシャドーAIの問題も、従業員の規律の緩みというより、正規ツールの導入スピードや使い勝手が現場のニーズに追いついていないことが根本的な要因であると考えられます。今後企業に求められるのは、厳格なルールで縛ることよりも、安全な選択肢を迅速に提供し、問題を隠さず共有できる仕組みを整える、現実に即したガバナンスの構築だといえるでしょう。
コメント